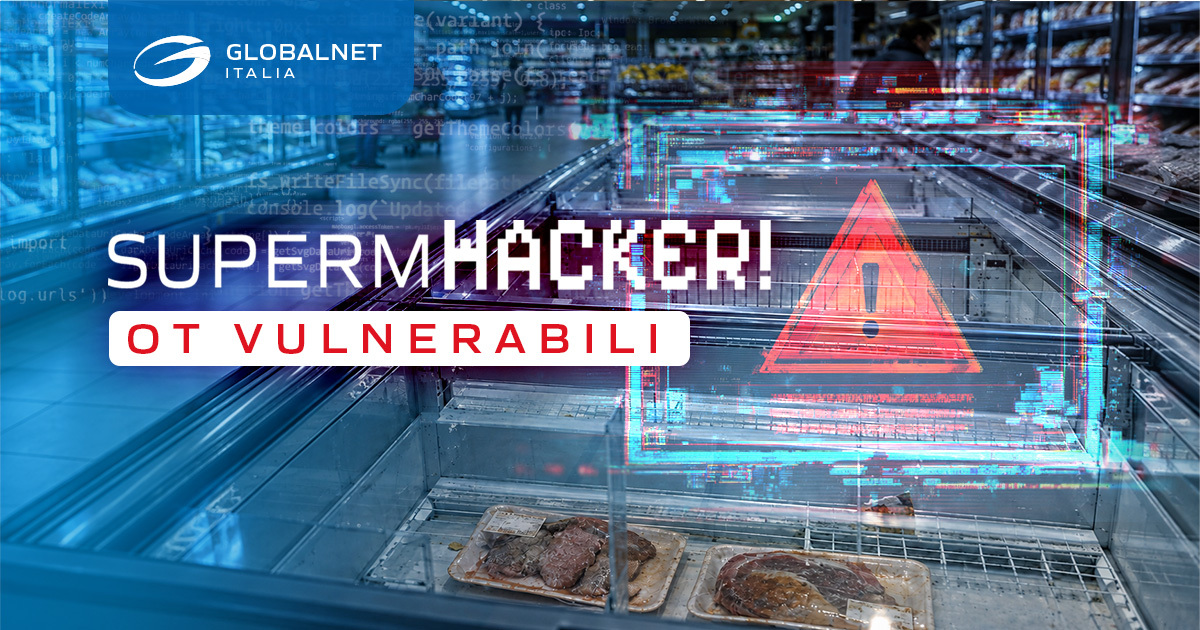
Centinaia di supermercati colpiti, frigoriferi fuori controllo e tonnellate di alimenti da buttare. Un recente attacco informatico dimostra come una vulnerabilità nei sistemi connessi possa causare danni economici, blocchi operativi e rischi concreti per le persone.
Cos’è successo?
Un attacco hacker ha compromesso gli impianti di refrigerazione di centinaia di punti vendita di catene di supermercati, in ottobre in Francia e, in novembre, in diversi paesi europei, compresa l’Italia.
Gli aggressori hanno modificato da remoto i parametri dei frigoriferi — in alcuni casi attivando lo sbrinamento continuo — provocando l’innalzamento delle temperature e il deterioramento di prodotti freschi e surgelati. Le conseguenze sono state immediate: ingenti quantità di merce da smaltire e perdite per milioni di euro. Nessuna richiesta di riscatto o rivendicazione: solo una prova di forza contro sistemi connessi in rete ma non sufficientemente protetti.
Com’è stato possibile?
Sistemi obsoleti e vulnerabilità congenite. L’attacco ha infatti sfruttato falle nei sistemi di controllo della refrigerazione i cui comandi erano connessi in rete (IoT). Alcuni dispositivi utilizzavano firmware obsoleti, mentre altri avevano raggiunto la fine del ciclo di vita senza più ricevere patch di sicurezza.
L’incidente evidenzia i rischi legati alle Operational Technology (OT), utilizzate per gestire impianti fisici: un singolo dispositivo non protetto può diventare la porta d’accesso all’intera infrastruttura aziendale.
Danni economici, ma non solo
Oltre al danno economico, l’evento ha mostrato i pericoli per la sicurezza alimentare: l’interruzione della catena del freddo altera la conservazione dei cibi, anche quando il deterioramento non è visibile. Il problema non riguarda solo la GDO, ma qualsiasi settore con impianti industriali, climatizzazione o automazioni connesse. In pratica, quasi tutte le attività industriali e commerciali sono a rischio.
Cybersecurity e NIS2
E c’è anche la responsabilità delle imprese. L’episodio coinvolge la direttiva europea NIS2, che impone severi obblighi di sicurezza informatica, gestione del rischio, controllo dei fornitori e continuità operativa, con responsabilità dirette per i vertici aziendali. Parallelamente, il GDPR interviene in caso di violazione di dati personali. La cybersecurity si conferma così una responsabilità organizzativa e strategica, non solo tecnica.
Come proteggere la propria azienda?
Per ridurre i rischi e garantire la continuità del business è fondamentale mappare tutti i dispositivi connessi, aggiornare costantemente i sistemi, limitare gli accessi, segmentare le reti ed eseguire test periodici di vulnerabilità e piani di risposta agli incidenti.
Affidati a GlobalNet Italia per la sicurezza della tua azienda. Proteggere un’azienda significa tutelarne dati, infrastrutture e continuità operativa. GlobalNet Italia affianca le imprese con servizi di cybersecurity e consulenza specializzata per individuare le vulnerabilità e definire strategie su misura.
Contattaci per scoprire come blindare la tua azienda e “congelare” ogni tentativo di attacco.